

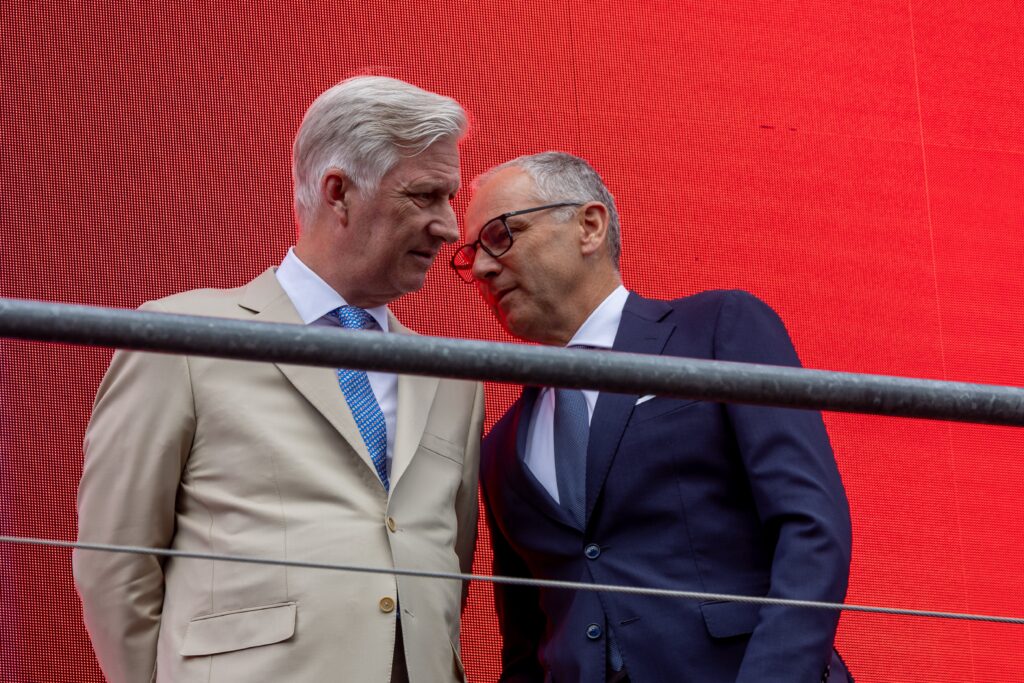
Koning Filip kreeg te maken met een grootschalige identiteitsfraude door oplichters die gebruik maakten van kunstmatige intelligentie. Mensen uit de naaste omgeving van het koninklijk paleis ontvingen namelijk WhatsApp-berichten of telefoontjes van de koning, zijn kabinetschef of het hoofd van de inlichtingendienst, waarin dringend om geld werd gevraagd om zogenaamde Belgische journalisten te bevrijden die in Syrië gegijzeld zouden zijn.
Dat is de paradox van kunstmatige intelligentie. Ontwikkelaars roemen de beschermende kracht van hun nieuwe modellen, waarmee bedreigingen kunnen worden opgespoord, hiaten in de detectie kunnen worden opgevuld en pogingen tot phishing kunnen worden onderschept. Maar deze tweesnijdende AI wordt ook door cybercriminelen gebruikt om de snelheid, omvang en doeltreffendheid van hun aanvallen te vergroten. Een soort aanval-verdediging-wedstrijd, als het ware. Door Christian Carette
Schild en wapen
Iedereen heeft wel begrepen dat kunstmatige intelligentie zowel het beste als het slechtste kan zijn voor de economie, de financiële sector, de samenleving in het algemeen en de mensheid in het bijzonder: tussen de beloften die het met zich meebrengt en de bedreigingen die het in zich draagt, in termen van banenverlies, risico’s op misbruik en kwaadwillig gebruik. Terwijl sommigen AI, samen met robotica, augmented reality en 3D-printen, nu al beschouwen als de vierde industriële revolutie, stellen anderen dat cybercriminaliteit, als het een land was, de derde economie ter wereld zou zijn. En het is een feit dat kunstmatige intelligentie, die zowel een schild als een wapen is en wordt aangedreven door voorlopig grenzeloze onderzoeken en investeringen, in beide gevallen een fundamentele rol speelt, terwijl we op het gebied van bestuur en regelgevende, ethische of juridische kaders op zijn zachtst gezegd achterlopen, in het ongewisse verkeren en te weinig afstand hebben, ondanks de Europese inspanningen die in die richting worden geleverd. Enerzijds benadrukken bedrijven die kunstmatige intelligentie ontwikkelen in de Verenigde Staten, zoals Anthropic of OpenAI, de kracht en efficiëntie van nieuwe modellen die de veiligheid van computersystemen, inclusief AI, aanzienlijk kunnen verbeteren. Maar aan de andere kant erkennen ze dat deze modellen in staat zijn om tot nu toe onbekende kritieke kwetsbaarheden op te sporen, en zelfs dat ze tijdens tests aan hun controle zijn ontsnapt, wat in kwaadwillende handen alleen maar zou kunnen leiden tot nieuwe, snellere en verwoestendere aanvallen. Zolang we een stap voor blijven in het duel tussen aanval en verdediging, valt het wel mee, anders kunnen we rekenen op grote schade. De beruchte Mythos van Anthropic is overigens zo angstaanjagend dat het aanvankelijk onder druk van de Amerikaanse autoriteiten werd opgeschort en nu in een afgezwakte versie „online“ staat.
Geen keuze
Het lijdt geen twijfel dat economische en financiële reuzen zoals Amazon of grote banken op de hoogte zijn van de nieuwste ontwikkelingen op dit gebied en over de middelen beschikken om hun AI-beveiliging tegen cybercriminaliteit te versterken. Maar zelfs de Europese Commissie, koning Filip of de president van Kenia zijn dit jaar ‘gehackt’, en we weten allemaal dat dit een ‘heimelijke’ manier is geworden om een land, verkiezingen of politici te manipuleren of te destabiliseren; het zijn sluimerende oorlogen die achter de schermen worden gevoerd, met op de achtergrond grootmachten als Rusland, China of Noord-Korea. Maar hoe zit het dan met de „kleinere spelers“, zoals het MKB, waarvoor AI veel kan betekenen of zelfs hun leven kan veranderen, ziekenhuizen of gewone mensen die hier meer of minder verstand van hebben en kwetsbaar zijn, als kunstmatige intelligentie de gerichte aanvallen van hackers steeds meer gaat versterken, vergemakkelijken, systematiseren en automatiseren? De bescherming van traditionele en nieuwe generatie IT-infrastructuren tegen cybercriminaliteit zal dan ook steeds meer aandacht krijgen in de zorgen en het budget van bedrijven, die daar niet noodzakelijkerwijs op voorbereid zijn, en zelfs in de aandacht die de gewone man er in het dagelijks leven aan besteedt. We hebben geen keuze: het is AI tegen AI. AI is tegelijkertijd zowel een van de belangrijkste factoren die de dreiging versnellen als een van de instrumenten waarop specialisten vertrouwen om hierop te reageren. Dit geldt met name met de opkomst van agentieke AI, waarvan de modellen in staat zijn om zelfstandig acties te ondernemen; het is dus raadzaam om zeer alert te zijn.
Fraude die geloofwaardiger overkomt
Hoe zorgt kunstmatige intelligentie er in de praktijk voor dat de criminaliteit toeneemt en wordt ze er indirect medeplichtig aan? Het is heel eenvoudig. Om te beginnen ‘democratiseert’ ze de criminaliteit op een bepaalde manier. Terwijl er vroeger hard verworven expertise nodig was om een bekwame cybercrimineel te worden, volstaan tegenwoordig een internetverbinding en een zorgvuldig geformuleerde zoekopdracht om een valse vacature op te stellen, je voor te doen als een headhunter, een manier te vinden om je gegevens te bemachtigen en losgeld te eisen, of je stem te gebruiken om een van je naasten te bellen en hem of haar dringend te vragen geld over te maken. AI kan openbare informatie van sociale media of professionele profielen gebruiken om berichten te creëren die authentiek en doelgericht lijken. Lange tijd waren pogingen tot phishing relatief gemakkelijk te herkennen aan spelfouten, logo’s van slechte kwaliteit en onhandige formuleringen. Tegenwoordig wordt 80 % van deze e-mails geschreven door kunstmatige intelligentie, die onberispelijk opgestelde teksten biedt, die identiek zijn aan die op bedrijfswebsites, en vervalsingen creëert die bijna niet van de originelen te onderscheiden zijn, de zogenaamde „deepfakes“, die bovendien in hoge mate gepersonaliseerd kunnen worden dankzij de informatie die door de kunstmatige intelligentie is verzameld, waardoor de fraude des te geloofwaardiger wordt. Cybercriminelen maken zelfs valse ChatGPT-, Claude-, Gemini- of Copilot-pagina’s, waarbij de gebruiker denkt verbinding te maken met zijn gebruikelijke AI-assistent, terwijl hij in werkelijkheid in handen valt van oplichters. Ze kunnen gebruikmaken van tools die overtuigende inhoud kunnen produceren, professionele interfaces kunnen genereren en zelfs misbruik kunnen maken van fouten in AI-modellen. Om meer dan ooit van alle voordelen van AI te profiteren en de valkuilen te vermijden, is het van groot belang om er nooit blindelings op te vertrouwen, je in te dekken met bijvoorbeeld tweefactorauthenticatie, en je gezond verstand en kritische blik te gebruiken. Dat is de basis. Zoals een van de gesprekspartners van dit tijdschrift zei: „Er is niet alleen kunstmatige intelligentie, er is ook kunstmatige domheid.”